- Home
- Documentatie
- Bewijsketen en rapporten
Documentatie
Bewijsketen en rapporten
Een register dat alleen kan groeien, dagelijks publiek verankerd en door uw auditor zelf na te rekenen. Plus het kwartaalrapport met normmapping voor NIS2, ISO 27001, CyFun, DORA en de AVG.
Het register
Alles wat Zekura doet, komt als record in de bewijsketen van uw organisatie: elke snapshot, elke verificatie, elk herstel, elke onderhoudsbeurt, elke wijziging aan gebruikers of opdrachten. Elk record bevat de hash van het vorige en is ondertekend met de sleutel van het platform. Verander één cijfer ergens, en alles vanaf dat record breekt.
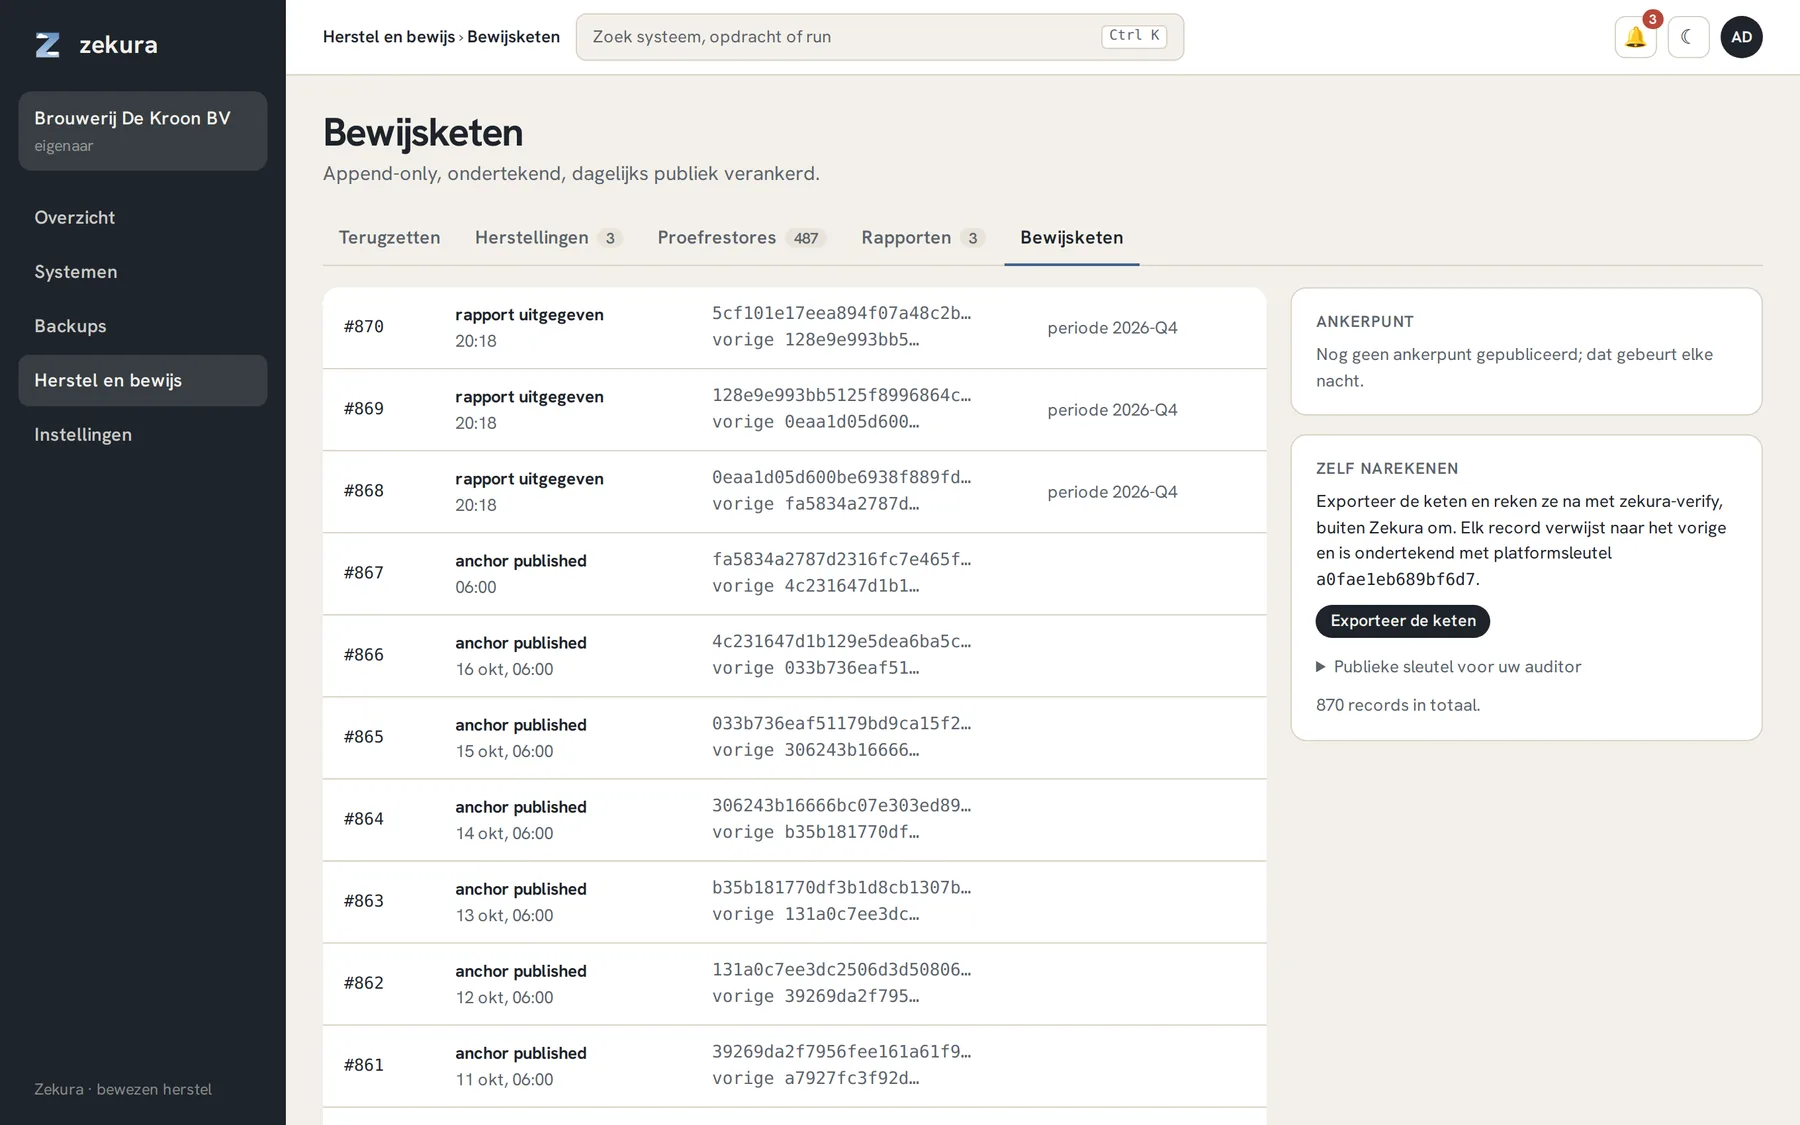
De keten van een nieuwe organisatie begint bij record 1. Niets is over de grens van een organisatie zichtbaar.
Dagelijks publiek verankerd
Elke dag wordt de laatste hash van elke keten gepubliceerd in de openbare repository git.gotrust.be/gotrust/zekura-roots: alleen controlegetallen en publieke sleutels, geen namen of gegevens. In git, met tijdstempel en historiek die ook wij niet kunnen herschrijven zonder dat het opvalt. Wie de hash van gisteren heeft, kan later bewijzen dat er niets herschreven is.
Zelf narekenen
Exporteer de keten geeft een JSON-bestand met alle records en de publieke sleutels van het platform. Reken het na met zekura-verify, een los hulpprogramma zonder afhankelijkheden dat een auditor in vijf minuten kan lezen:
npx tsx zekura-verify/verify.ts zekura-chain-<organisatie>.json --root <hash uit de publicatie>
Het controleert per record de hash van de inhoud, de verwijzing naar het vorige record, de handtekening en de doorlopende nummering. Er is ook een statische binary met dezelfde controles. De publieke sleutel staat op de ketenpagina; geef hem aan uw auditor.
Het rapport voor de auditor
Herstel en bewijs → Rapporten → Rapport uitgeven maakt een kwartaal- of maandrapport als PDF, in het Nederlands, Frans of Engels.
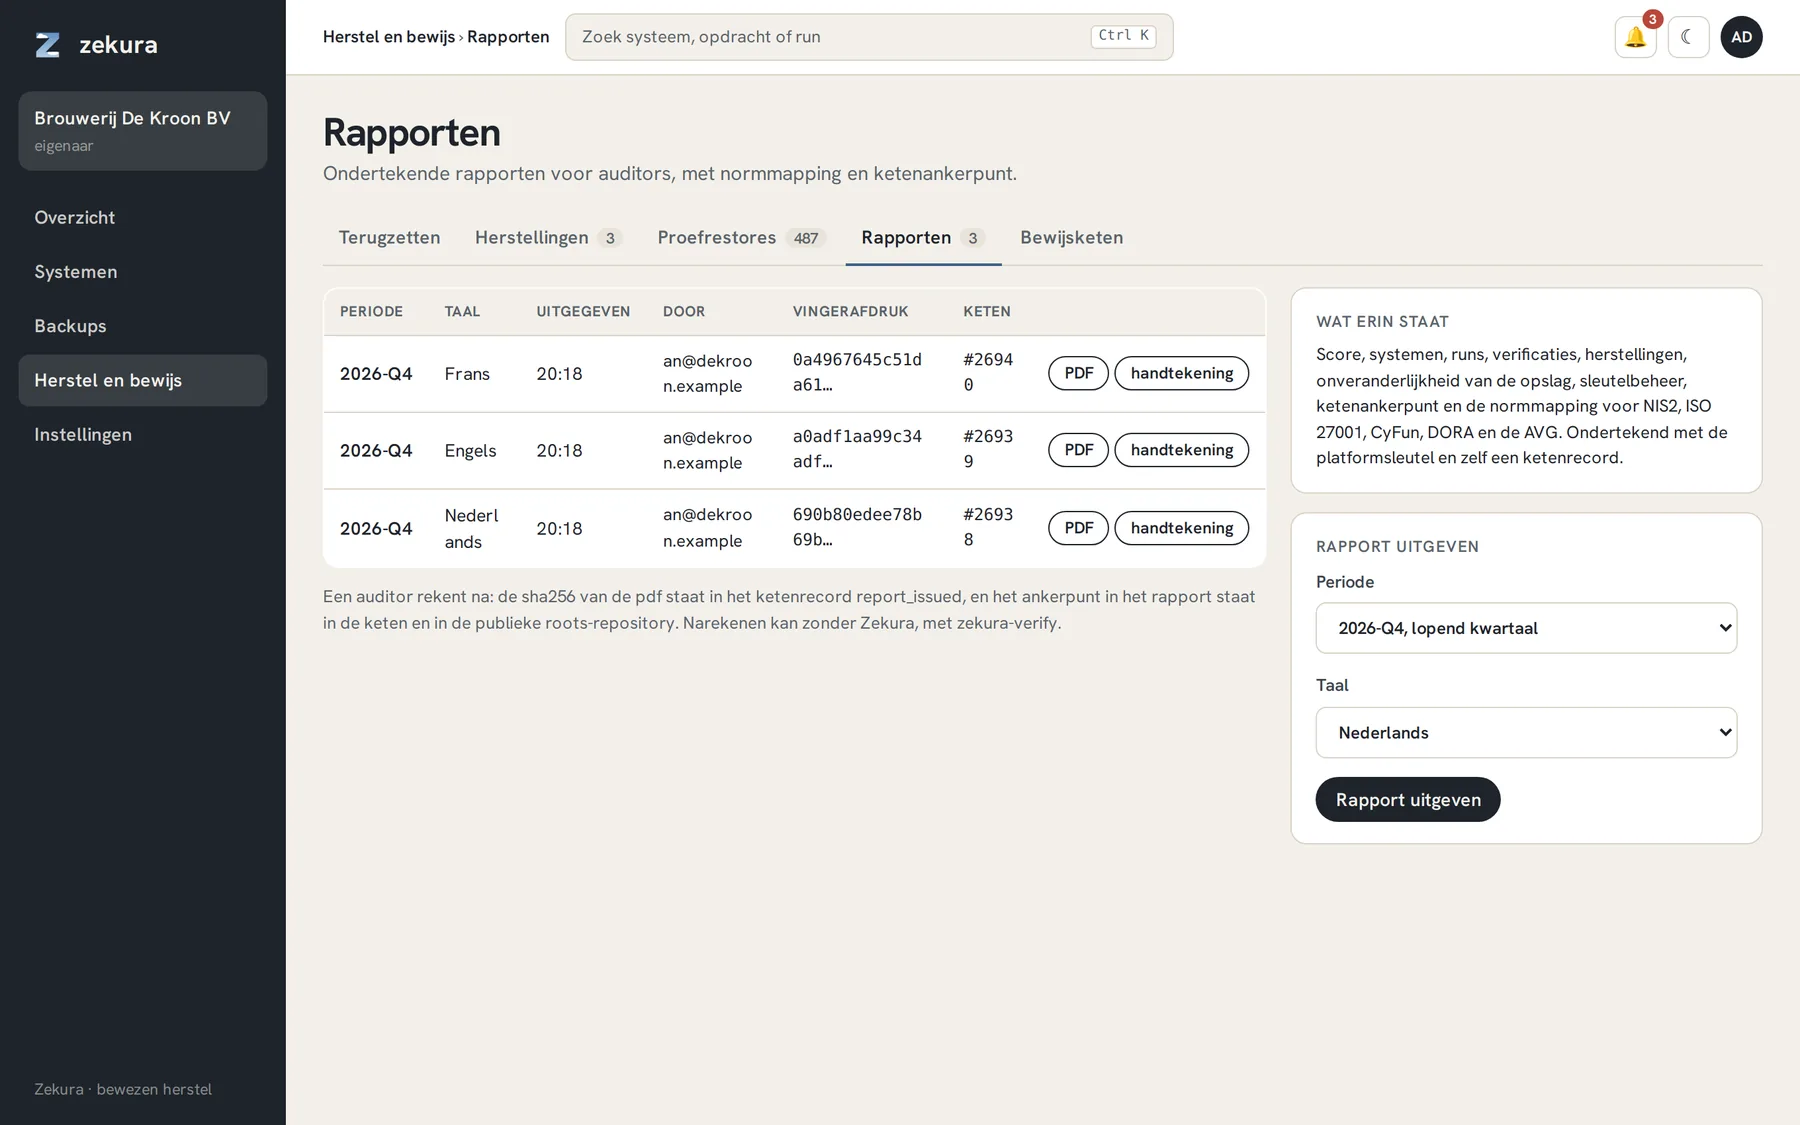
Wat erin staat: de Restore Assurance Score, de beschermde systemen met hun laatste geslaagde run, runs en verificaties per niveau, herstellingen met gemeten hersteltijd, opslag en onveranderlijkheid per bestemming, het sleutelmodel en de escrow-test, en het ketenankerpunt aan het einde van de periode. Daarna de normmapping: per vereiste uit NIS2 artikel 21(2)(c), ISO/IEC 27001:2022 A.8.13 en A.5.30, CyFun PR.IP-4, DORA artikel 11 en 12 en GDPR artikel 32(1)(c), welk bewijs in het rapport staat en of de vereiste voldaan, gedeeltelijk of niet voldaan is. Beoordeeld op de feiten van de periode, niet op beloften.
Het rapport is zelf bewijs: de sha256 van de PDF wordt ondertekend en als ketenrecord vastgelegd. Een auditor rekent na met drie stappen die op de laatste pagina staan.