- Accueil
- Documentation
- Chaîne de preuve et rapports
Documentation
Chaîne de preuve et rapports
Un registre qui ne peut que grandir, ancré publiquement chaque jour et recalculable par votre auditeur. Plus le rapport trimestriel avec la correspondance NIS2, ISO 27001, CyFun, DORA et RGPD.
Le registre
Tout ce que fait Zekura devient un enregistrement dans la chaîne de preuve de votre organisation : chaque instantané, chaque vérification, chaque restauration, chaque maintenance, chaque changement d'utilisateur ou de tâche. Chaque enregistrement contient le hachage du précédent et est signé avec la clé de la plateforme. Changez un chiffre quelque part, et tout se brise à partir de cet enregistrement.
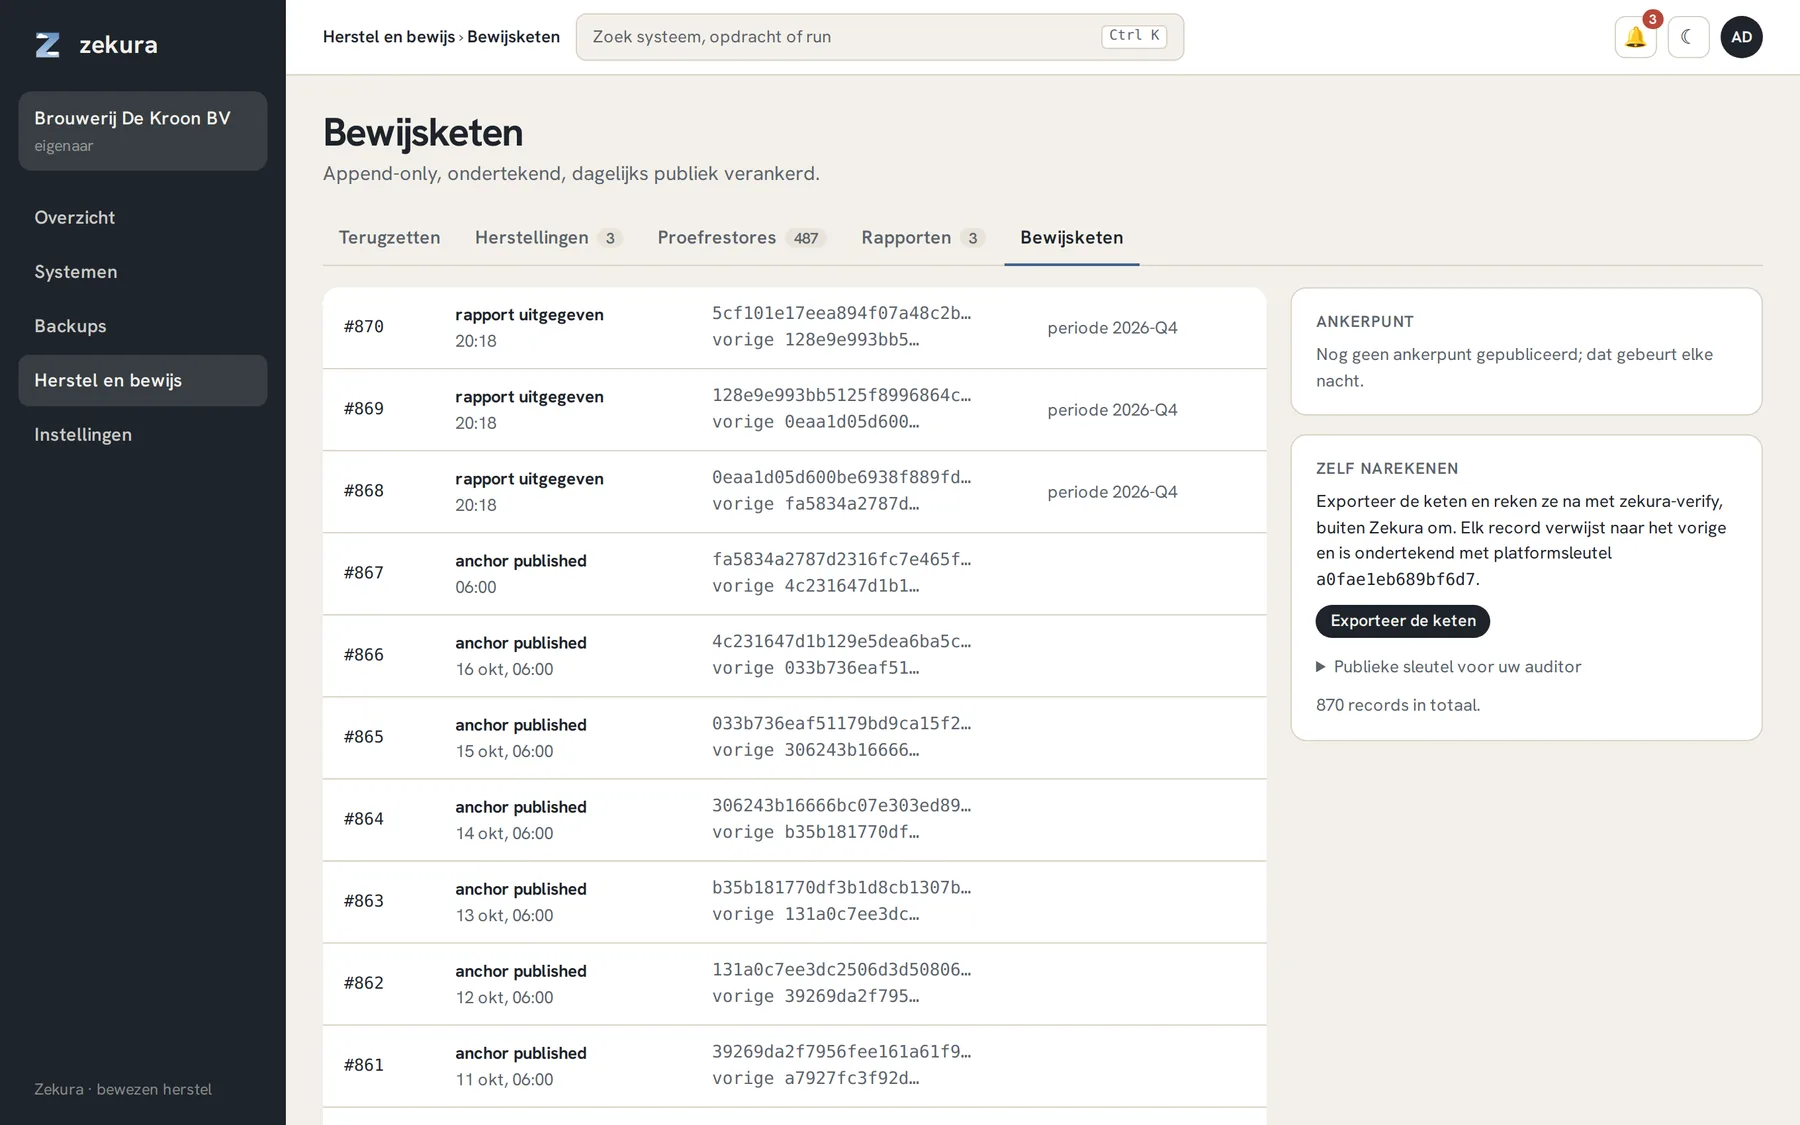
La chaîne d'une nouvelle organisation commence à l'enregistrement 1. Rien n'est visible au-delà de la frontière d'une organisation.
Ancrée publiquement chaque jour
Chaque jour, le dernier hachage de chaque chaîne est publié dans le dépôt public git.gotrust.be/gotrust/zekura-roots : uniquement des sommes de contrôle et des clés publiques, ni noms ni données. Dans git, avec horodatage et un historique que même nous ne pouvons réécrire sans que cela se remarque. Qui a le hachage d'hier peut prouver plus tard que rien n'a été réécrit.
Recalculer soi-même
Exporter la chaîne donne un fichier JSON avec tous les enregistrements et les clés publiques de la plateforme. Recalculez-le avec zekura-verify, un outil autonome sans dépendances qu'un auditeur peut lire en cinq minutes :
npx tsx zekura-verify/verify.ts zekura-chain-<organisation>.json --root <hachage de la publication>
Il contrôle par enregistrement le hachage du contenu, la référence à l'enregistrement précédent, la signature et la numérotation continue. Il existe aussi un binaire statique avec les mêmes contrôles. La clé publique figure sur la page de la chaîne ; donnez-la à votre auditeur.
Le rapport pour l'auditeur
Restauration et preuve → Rapports → Émettre un rapport produit un rapport trimestriel ou mensuel en PDF, en néerlandais, français ou anglais.
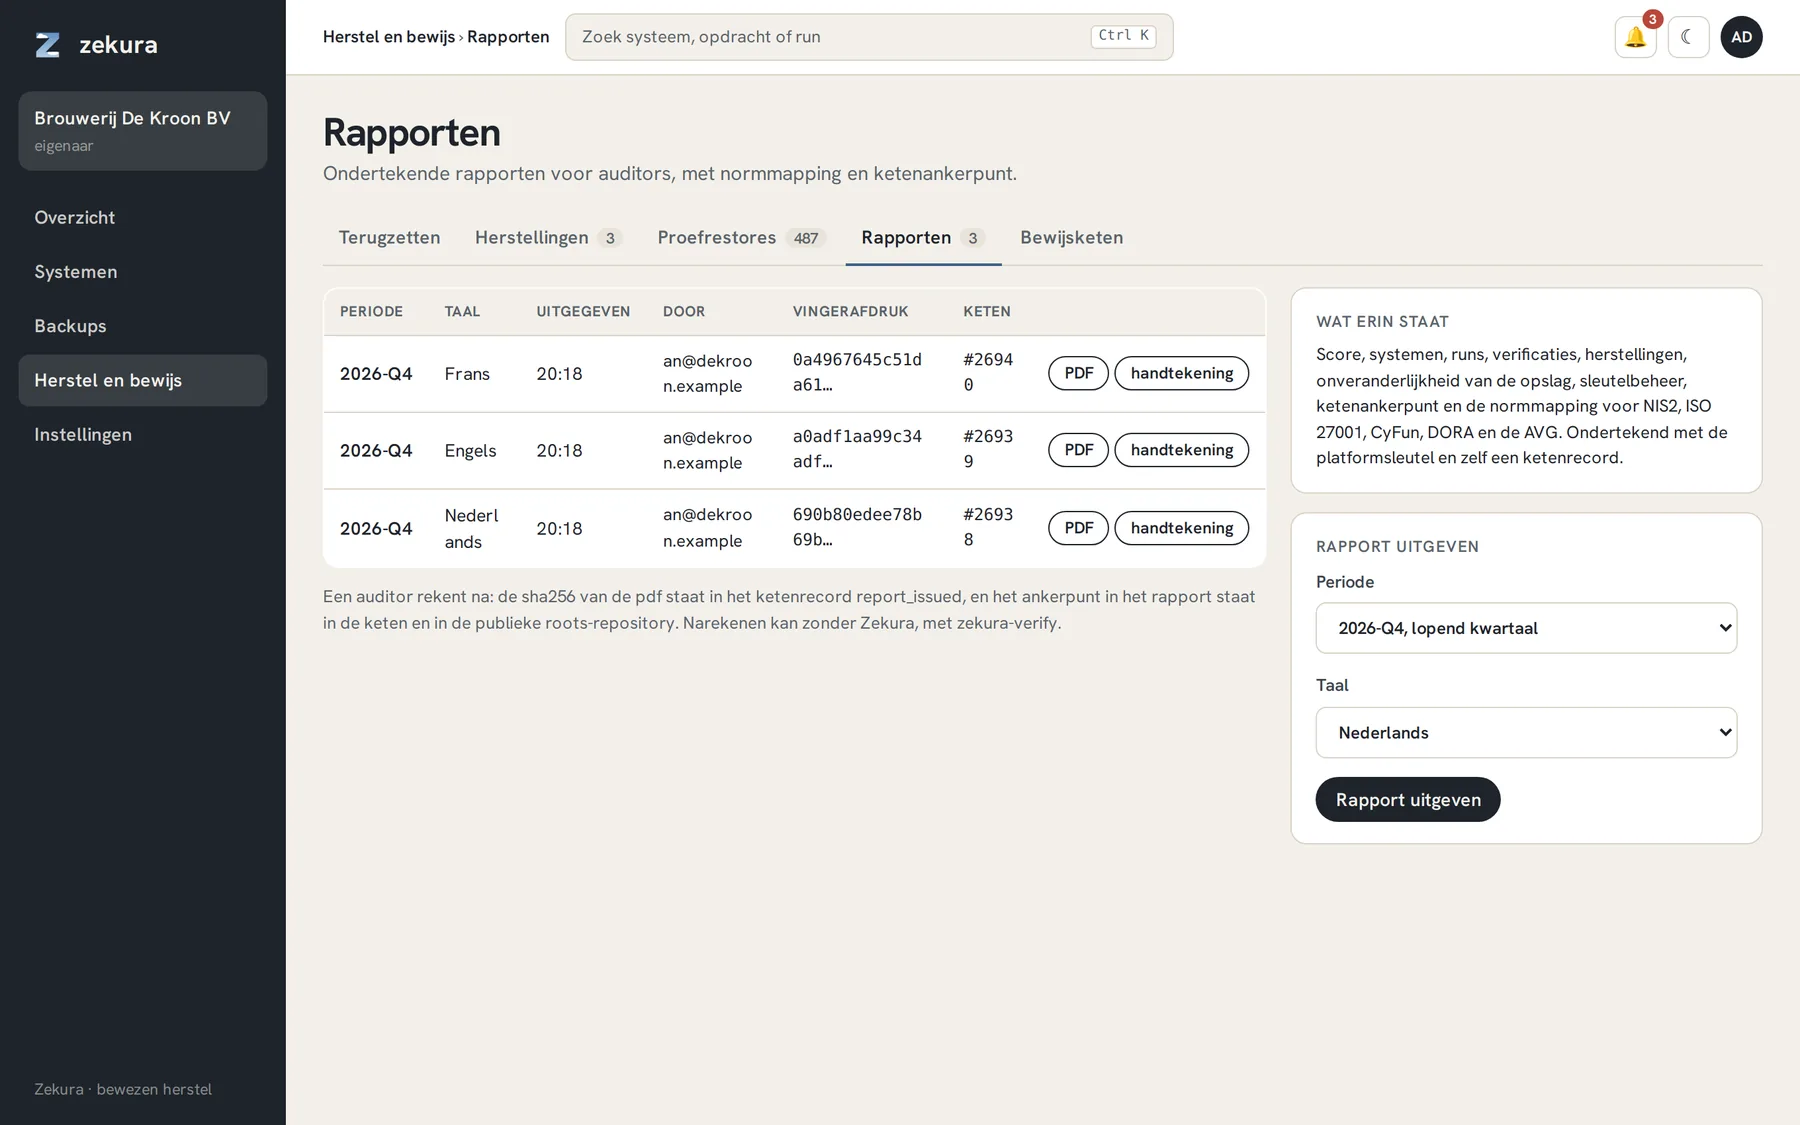
Ce qu'il contient : le Restore Assurance Score, les systèmes protégés avec leur dernière exécution réussie, les exécutions et vérifications par niveau, les restaurations avec temps de restauration mesuré, le stockage et l'immuabilité par destination, le modèle de clé et le test d'escrow, et le point d'ancrage de la chaîne à la fin de la période. Puis la correspondance normative : pour chaque exigence de l'article 21(2)(c) de NIS2, ISO/IEC 27001:2022 A.8.13 et A.5.30, CyFun PR.IP-4, DORA articles 11 et 12 et RGPD article 32(1)(c), quelle preuve figure dans le rapport et si l'exigence est satisfaite, partiellement satisfaite ou non satisfaite. Jugé sur les faits de la période, pas sur des promesses.
Le rapport est lui-même une preuve : le sha256 du PDF est signé et consigné comme enregistrement de chaîne. Un auditeur le recalcule en trois étapes imprimées sur la dernière page.