- Accueil
- Documentation
- Systèmes : ajouter un serveur
Documentation
Systèmes : ajouter un serveur
Linux, Windows, hôtes Docker, nœuds Proxmox et vérificateurs : une seule commande, et ce que l'agent fait et ne fait pas ensuite sur votre serveur.
Ce qu'est un système
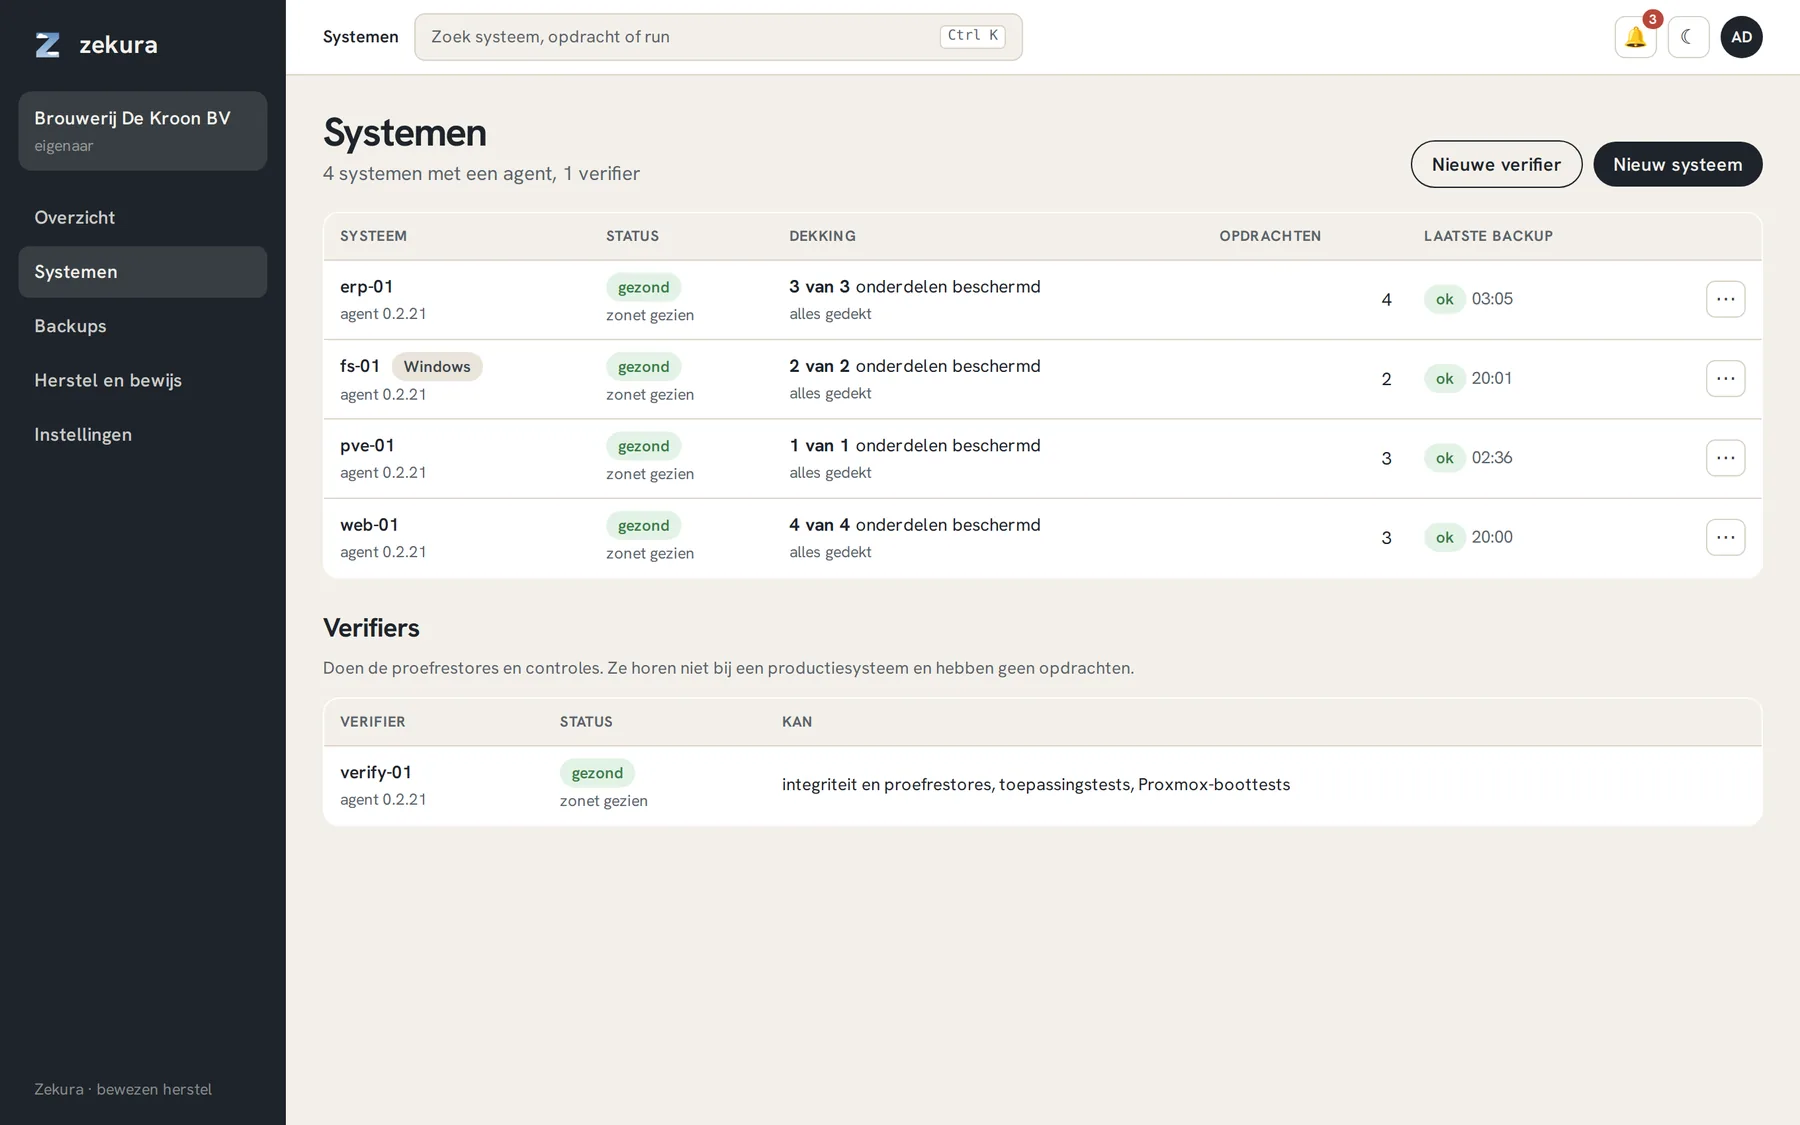
Un système est une machine sur laquelle tourne l'agent Zekura : un serveur Linux, un serveur Windows, un hôte Docker, un nœud Proxmox ou une petite VM connecteur pour les sources cloud. La liste sous Systèmes montre par machine le statut, la version de l'agent, la couverture (combien de composants découverts sont protégés) et la dernière sauvegarde.
Ajouter en une commande
Systèmes → Nouveau système donne une commande d'installation avec un jeton à usage unique (valable sept jours). Pour Linux :
curl -fsSL https://app.zekura.eu/install.sh | sudo bash -s -- --token <token>
Ce qu'elle fait, dans l'ordre : télécharger zekura-agent (un seul binaire statique de 2,7 Mo) et le moteur de stockage, créer un service systemd, enregistrer le serveur avec le jeton et démarrer le service. À l'enregistrement, l'agent génère sa propre paire de clés ; avec la clé privée, il signe chaque rapport qu'il envoie au portail. Cette clé ne quitte jamais le serveur.
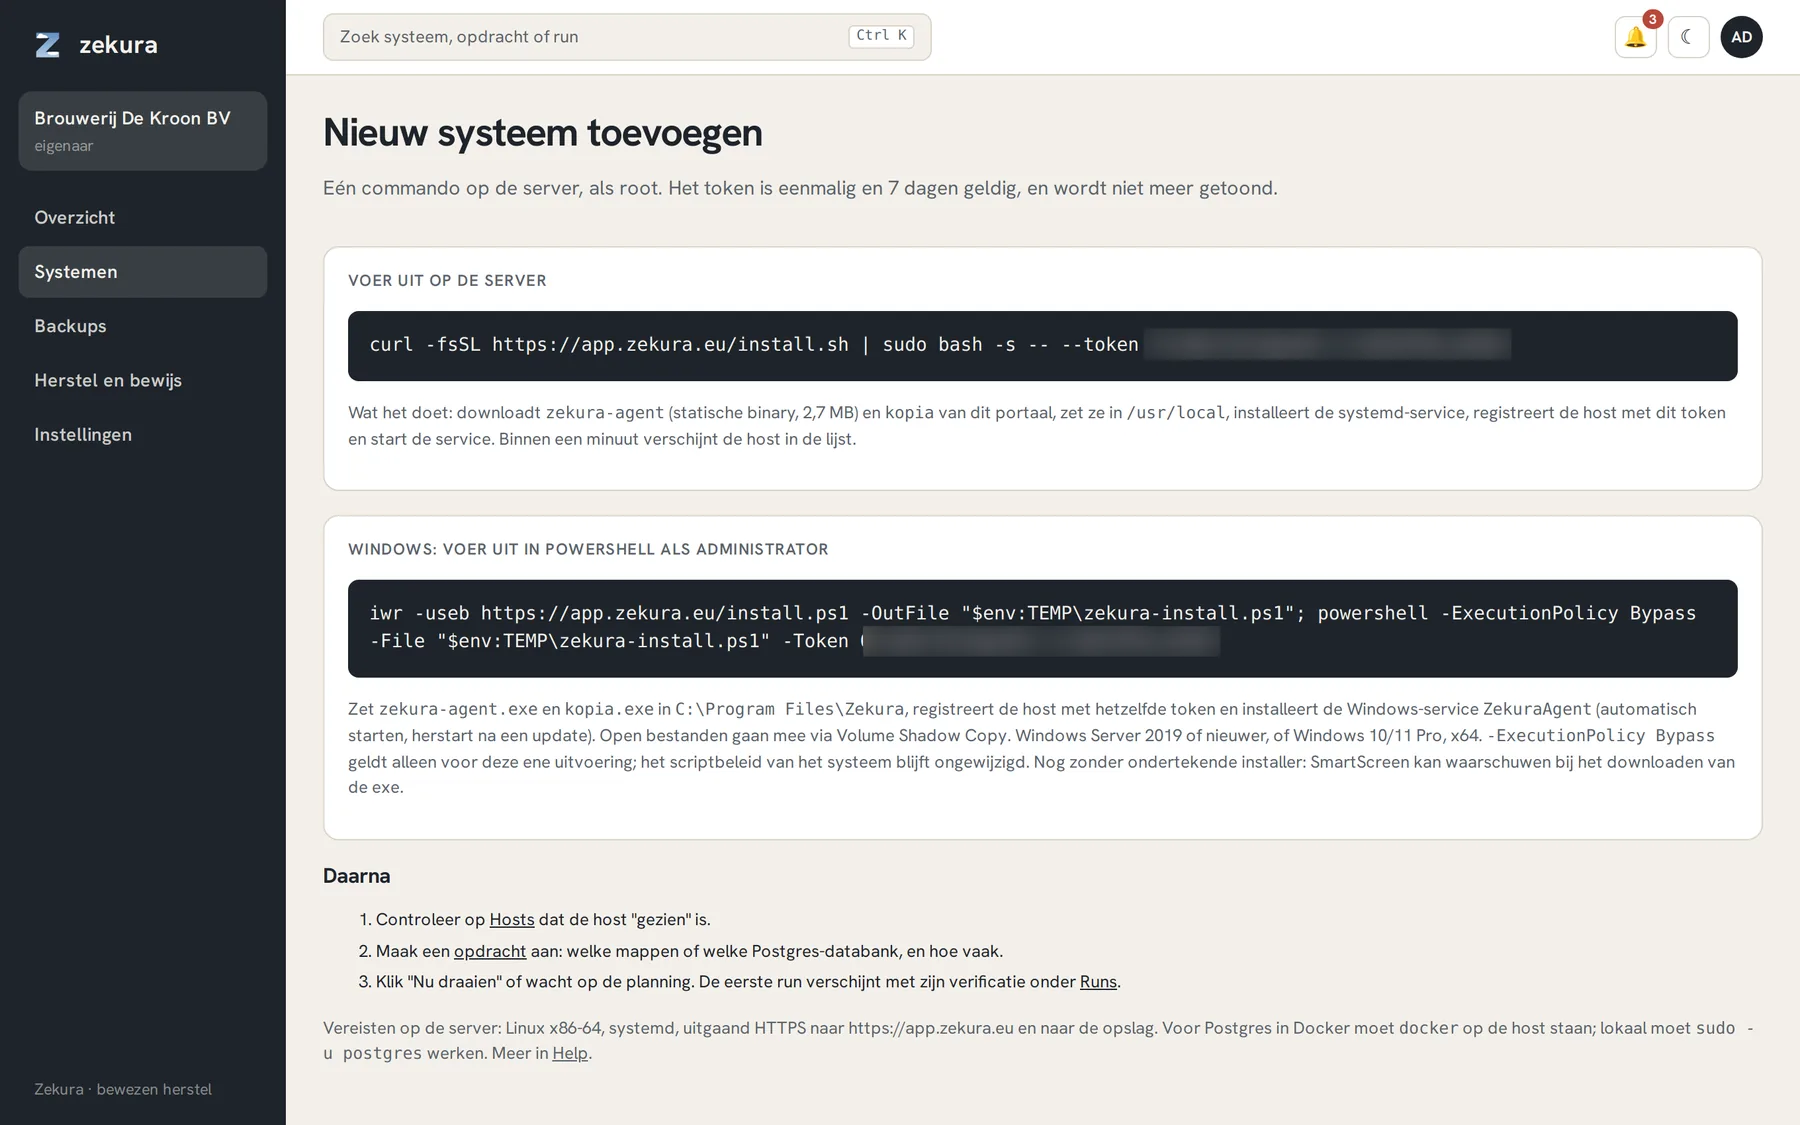
Windows Server 2019 et plus récent (et Windows 10/11 Pro) reçoit une commande PowerShell qui installe le même agent comme service Windows. Les fichiers ouverts sont inclus via Volume Shadow Copy ; SQL Server est protégé par sa propre chaîne de sauvegarde native.
Prérequis : HTTPS sortant vers app.zekura.eu et vers le stockage. Pas de port entrant, pas de VPN. Pour les bases de données dans Docker, docker doit être présent sur l'hôte.
Ce que l'agent peut et ne peut pas faire
- Il peut lire ce que vous mettez dans une tâche, le chiffrer sur votre serveur et l'ajouter au stockage.
- Il ne peut pas effacer : sa clé de stockage ne permet que d'ajouter. Même quelqu'un avec root sur votre serveur qui vole la clé de l'agent ne peut détruire aucune sauvegarde.
- Il ne peut pas lancer de maintenance sur le stockage ; c'est un worker séparé sur notre infrastructure qui s'en charge.
- Il se met à jour lui-même : à chaque battement, il vérifie s'il existe une nouvelle version, contrôle le sha256 et la signature Ed25519, et se remplace entre deux tâches. Jamais pendant une sauvegarde.
Composants et couverture
Ouvrez un système et choisissez l'onglet Composants. Vous y voyez ce que l'agent a découvert : conteneurs de bases de données, bases à l'intérieur d'un serveur, volumes nommés par projet Docker, et la configuration système. Les composants non protégés sont en haut, avec un bouton qui pré-remplit le formulaire de tâche. Si quelque chose de nouveau apparaît, vous recevez une notification.
Vérificateurs
Un vérificateur est un système qui ne fait pas de sauvegardes mais exécute les restaurations d'essai et les contrôles. Placez-le sur une autre machine que les serveurs qu'il contrôle : c'est tout l'intérêt. L'ajout se fait via Nouveau vérificateur, avec le même type de commande. Qui n'a pas son propre vérificateur utilise ceux de Zekura.
Mettre en pause et retirer
Sur la page d'un système, vous définissez une pause d'une heure à trois jours, avec un motif, par exemple pour une maintenance. Retirer un système prend effet immédiatement s'il n'a pas de tâches ; s'il en a, le délai d'attente de 72 heures s'applique, avec notification et bouton d'annulation. Exécutions, vérifications et chaîne de preuve sont conservées, et les sauvegardes restent tant que leur durée de conservation court.