- Accueil
- Documentation
- Tâches : quoi, vers où, à quelle fréquence
Documentation
Tâches : quoi, vers où, à quelle fréquence
Fichiers, PostgreSQL avec point-in-time recovery, MySQL, SQL Server, volumes Docker, Gitea, Mailcow, Nextcloud, VM Proxmox et Kubernetes. Avec planification, conservation et modèles.
La liste Sauvegardes
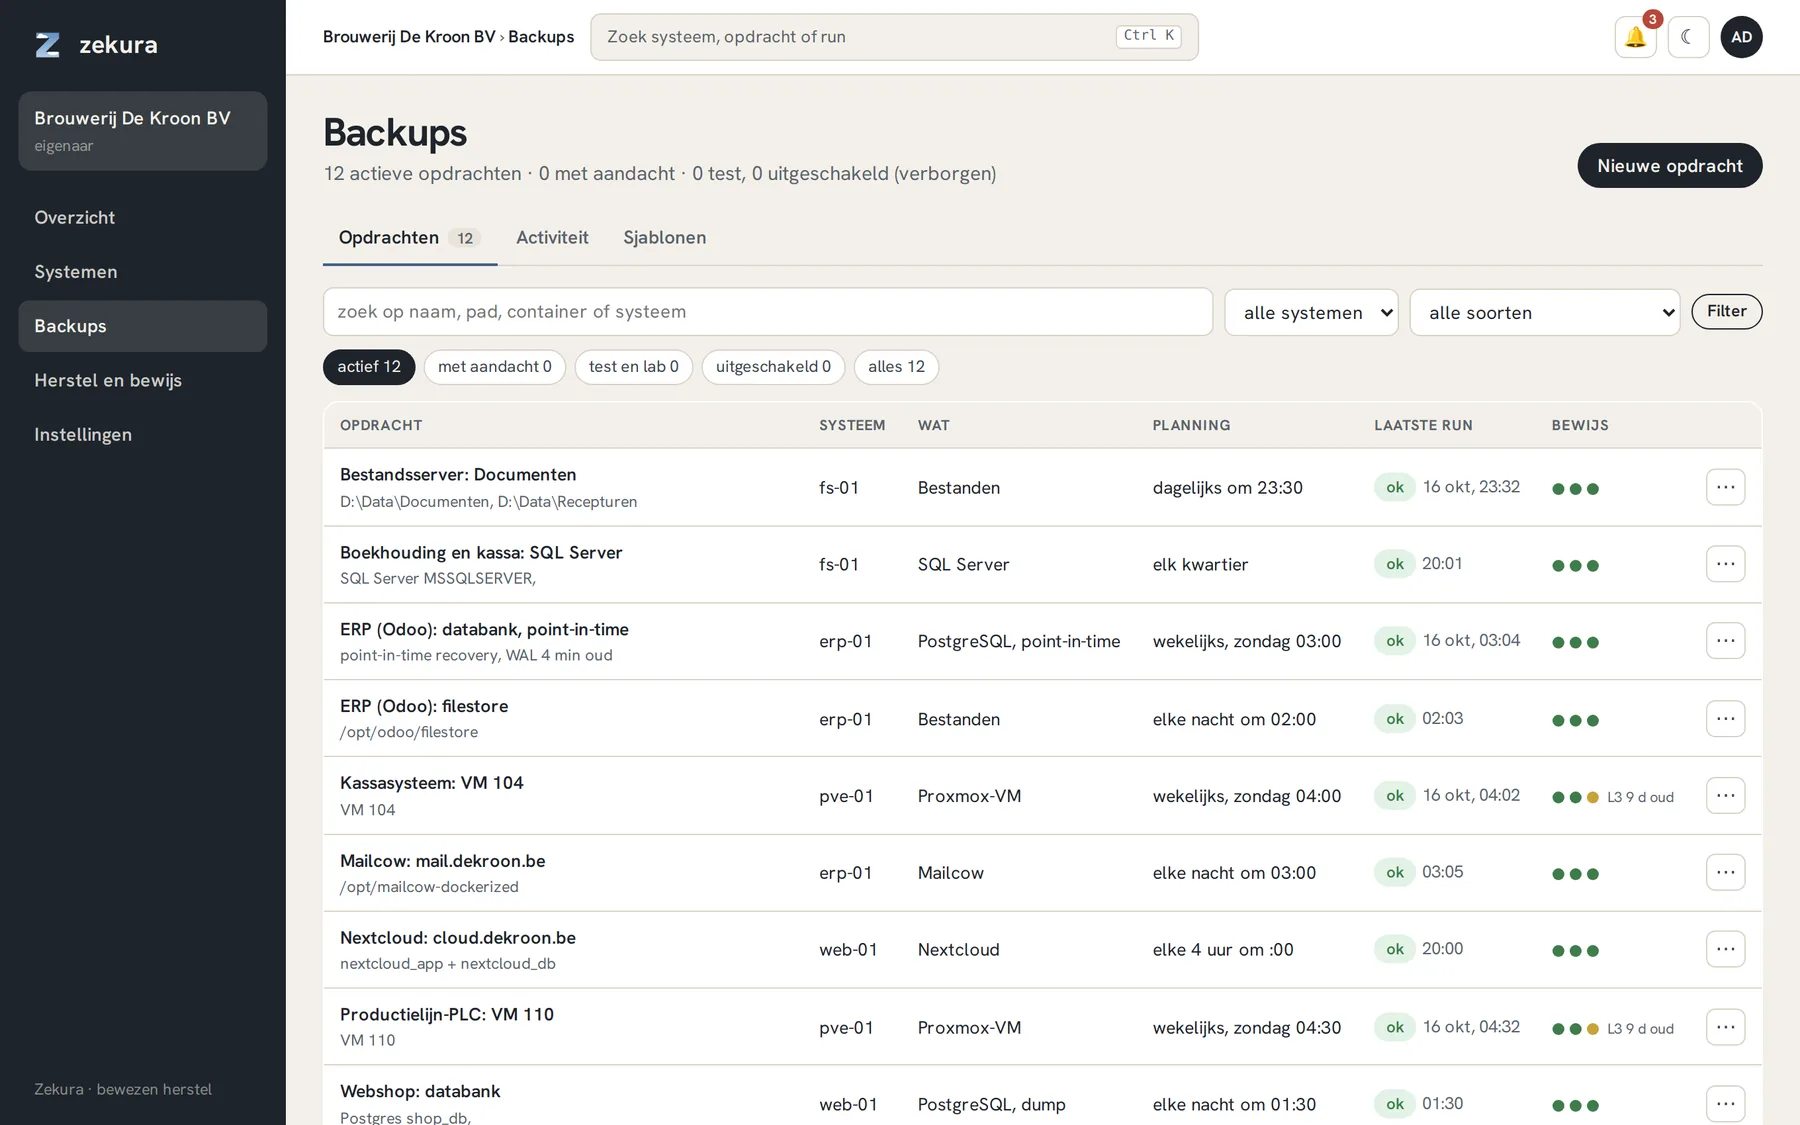
Une tâche dit ce qui est protégé sur un système, vers où cela va et à quelle fréquence. La liste sous Sauvegardes montre par tâche le système, le type, la planification, la dernière exécution et trois points pour la preuve : L1, L2 et L3 (voir Vérification). Les filtres en haut montrent vite ce qui demande attention.
Créer une tâche
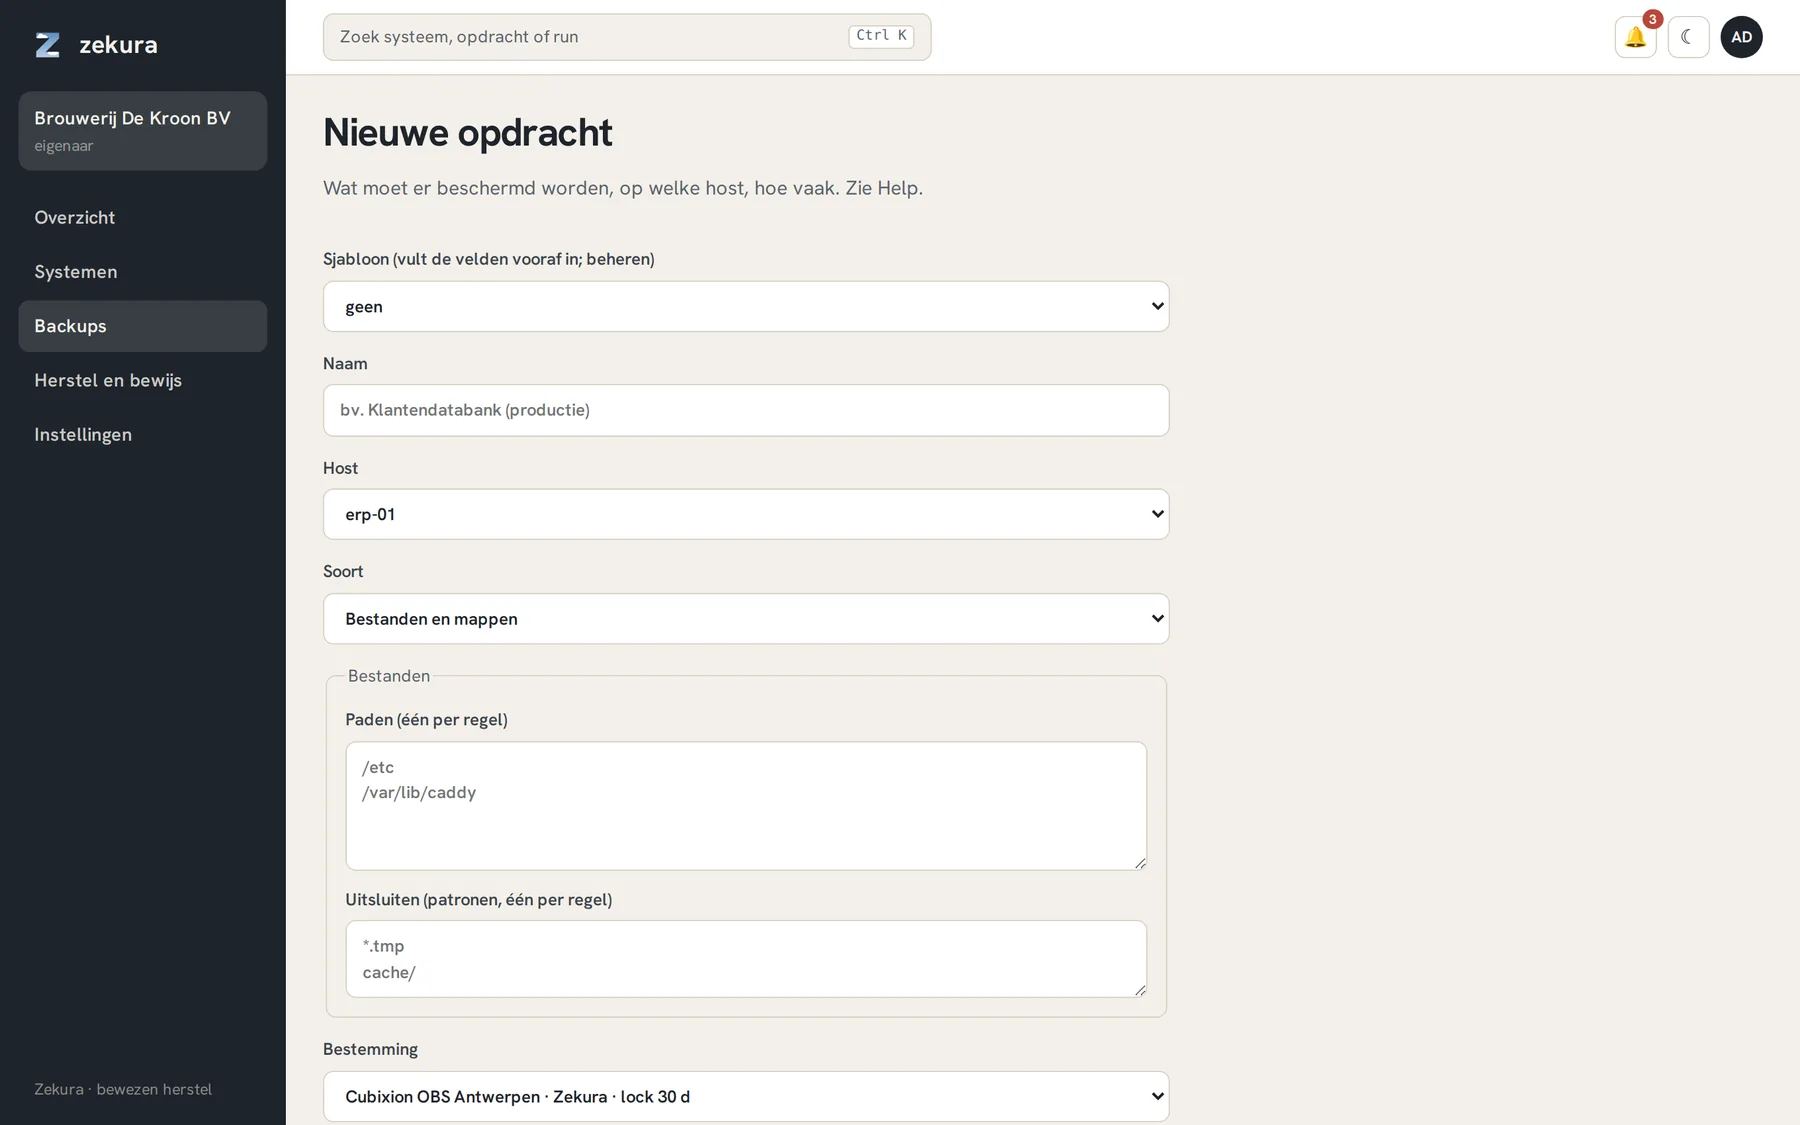
Sauvegardes → Nouvelle tâche. Choisissez éventuellement un modèle (pré-remplit type, planification et politique de conservation), donnez un nom, choisissez le système et le type.
| Type | Ce qui se passe |
|---|---|
| Fichiers et dossiers | chemins et motifs d'exclusion ; l'agent lit en root, permissions et liens symboliques inclus |
| PostgreSQL, point-in-time | sauvegarde de base hebdomadaire plus envoi continu des WAL ; restauration à n'importe quel instant, l'intervalle WAL est votre RPO |
| PostgreSQL, dump | dump logique cohérent par base, plus rôles et métriques de tables |
| MySQL / MariaDB | dump --single-transaction par base via le conteneur ; mot de passe lu dans l'environnement, jamais stocké chez Zekura |
| SQL Server | chaîne native de sauvegardes complètes, différentielles et de journaux ; restauration à un instant donné |
| Volumes Docker | volumes nommés issus de l'inventaire, avec mise en pause optionnelle des conteneurs |
| Gitea, Mailcow, Nextcloud | un ensemble cohérent par application : base de données, données, clés et configuration, dans le bon ordre |
| VM Proxmox | vzdump en mode snapshot, pendant que la VM tourne |
| Kubernetes | ressources par namespace en YAML plus le contenu de chaque PVC |
| Microsoft 365, Google Workspace | via un hôte connecteur, voir Sources cloud |
Le formulaire utilise l'inventaire du système : vous choisissez conteneurs, volumes et bases dans une liste au lieu de les taper. Laissez la liste des bases vide pour tout prendre, y compris les bases ajoutées plus tard.
Planification et conservation
La planification est de type cron, en heure belge, avec jusqu'à dix minutes de décalage aléatoire pour que tous vos systèmes ne partent pas à 02:00 pile. « Manuel » signifie : uniquement via Exécuter maintenant. La conservation vient de la politique : combien de versions par jour, semaine, mois et an. Sous object lock, chaque version reste ineffaçable au moins pendant la durée de verrouillage (trente jours par défaut).
La page d'une tâche
Quatre cartes résument l'état : dernière exécution, fraîcheur, preuve par niveau et stockage. En dessous, les exécutions avec, pour chacune, les nouvelles données, la taille logique, la durée, la preuve et l'enregistrement de chaîne, et un bouton Restaurer.
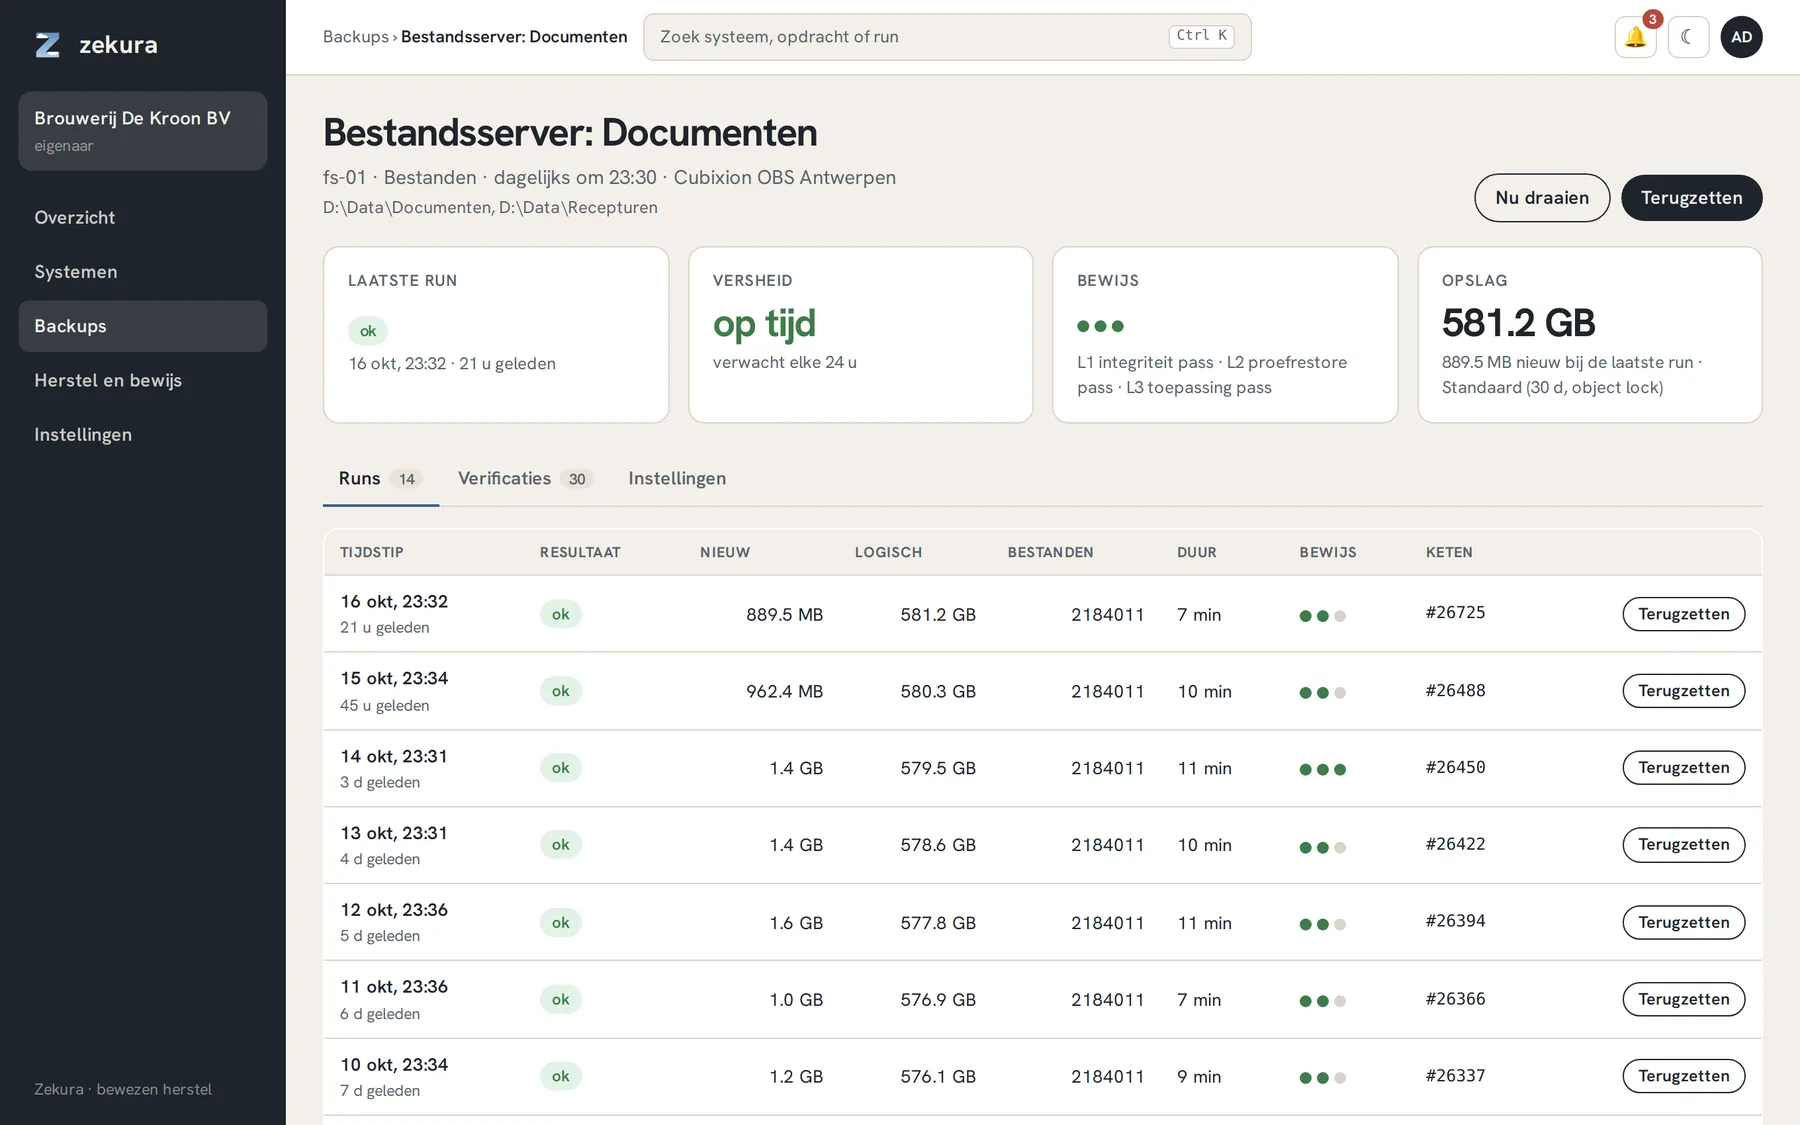
Pour une exécution échouée, l'erreur figure en haut en langage clair, avec le journal de l'agent en dessous, pour que vous voyiez la cause sans devoir regarder sur le serveur.
Changements avec délai
Tout ce qui affaiblit votre protection (désactiver une tâche, raccourcir la conservation) ne prend effet que 72 heures plus tard. Tout le monde est averti immédiatement, le changement figure sous Paramètres → Organisation avec un bouton d'annulation, et la demande comme l'exécution entrent dans la chaîne de preuve. Qui prend le contrôle de votre compte ne peut donc pas rendre vos sauvegardes inutiles le jour même.